Publicado: 10 de septiembre de 2026
Tags:
inteligencia artificial,
papercut ng/mf,
vulnerabilidades,
campaña de explotacion,
threat intelligence
Categoría:
threat-intelligence
 Fuente original de la imagen: bleepstatic.com
Un actor de amenazas, presumiblemente de habla rusa, ha lanzado una campaña de explotación global sin precedentes, utilizando cientos de agentes de inteligencia artificial (IA) para comprometer servidores vulnerables de PaperCut NG/MF. La campaña, …
Publicado: 3 de septiembre de 2026
Tags:
día cero,
Halcón de ataque multitudinario,
escalada de privilegios,
Eclipse caótico,
explotar
Categoría:
vulnerabilities
Chaotic Eclipse presenta FalconFlank Zero-Day para Crowdstrike Falcon
El investigador de seguridad Chaotic Eclipse, también conocido por alias como INFINITE NIGHTMARE, MSNightmare y Nightmare-Eclipse, ha lanzado públicamente “FalconFlank”, un exploit de prueba de concepto (PoC) para una …
Publicado: 14 de agosto de 2026
Tags:
CDP,
Cromo,
Borde,
Post-explotación,
Robo de galletas,
Caza de amenazas,
operaciones espectrales
Categoría:
investigación-de-amenazas
Técnica post-explotación con Chrome DevTools Protocol (CDP) en Chrome/Edge en Windows para robar cookies, contraseñas y sesiones autenticadas tras el acceso inicial.
Publicado: 10 de agosto de 2026
Tags:
AI PC,
NPU,
Inteligencia Artificial,
ASUS,
hardware
Categoría:
inteligencia-artificial
 Fuente original de la imagen: itseller.cl
La llegada de los AI PC está marcando un punto de inflexión en la forma en que las empresas abordan su infraestructura de usuario final. En este nuevo panorama, componentes como la NPU (Neural Processing Unit) se perfilan como elementos esenciales para …
Publicado: 16 de junio de 2026
Tags:
Ley Marco Ciberseguridad Chile,
ANCI,
Ciberseguridad Empresarial,
Riesgo Cibernetico Chile,
Cumplimiento Normativo Ciberseguridad
Categoría:
malware-analysis
En el entorno digital actual, la Ciberseguridad Empresarial ha dejado de ser un tema exclusivo de los departamentos de TI. Para los directivos, hoy representa una variable crítica de supervivencia financiera.
Ignorar el Cumplimiento Normativo Ciberseguridad no solo expone a la organización a …
Publicado: 16 de junio de 2026
Tags:
Ley Marco Ciberseguridad Chile,
ANCI,
Ciberseguridad Empresarial,
Riesgo Cibernetico Chile,
Cumplimiento Normativo Ciberseguridad
Categoría:
vulnerabilidades
La Ciberseguridad Empresarial ha dejado de ser un tema exclusivo de los departamentos de TI para convertirse en una prioridad de la mesa directiva. En el actual entorno digital, las organizaciones chilenas no operan de forma aislada. Dependen de una red compleja de proveedores externos que, a …
Publicado: 12 de mayo de 2026
Tags:
ciberseguridad,
chile,
ley 21663,
regulacion,
recursos humanos
Categoría:
regulatory
La reciente Ley Marco de Ciberseguridad (Ley 21.663) en Chile establece un hito regulatorio significativo, creando un marco general para la protección digital que trasciende los sectores tradicionalmente regulados y alcanza a un número mayor de instituciones privadas. Esta nueva normativa busca …
Publicado: 6 de mayo de 2026
Tags:
MuddyWater,
ransomware,
falsa-bandera,
Microsoft Teams,
amenaza-persistente-avanzada
Categoría:
threat-intelligence

El grupo de hacking patrocinado por el estado iraní, conocido como MuddyWater (también como Mango Sandstorm, Seedworm y Static Kitten), ha sido implicado en un ataque de ransomware de “falsa bandera”, según un informe de Rapid7. Este incidente, observado a principios de 2026, muestra …
Publicado: 5 de mayo de 2026
Tags:
ciberataques,
reputacion empresarial,
confianza,
respuesta a incidentes,
america latina
Categoría:
incident-response
 Fuente original de la imagen: bloka.red
Los ciberataques van más allá de los costos financieros, generando un “costo invisible” que impacta gravemente la reputación y la confianza de las empresas, especialmente en América Latina. La falta de planes de respuesta a incidentes en la región …
Publicado: 2 de mayo de 2026
Tags:
Trellix,
brecha de seguridad,
código fuente,
incidente,
FireEye
Categoría:
incident-response

La compañía de ciberseguridad Trellix ha anunciado que sufrió una brecha que permitió el acceso no autorizado a una “porción” de su código fuente.
Detalles del Incidente
Trellix informó haber identificado “recientemente” el compromiso de su repositorio de código fuente. …
Publicado: 1 de mayo de 2026
Tags:
ciberdelincuencia,
ataques cibernéticos,
phishing,
vishing,
SaaS,
seguridad operativa
Categoría:
threat-intelligence

Investigadores de ciberseguridad alertan sobre la operación de dos grupos cibercriminales, Cordial Spider y Snarky Spider, que están ejecutando ataques de robo de datos y extorsión de forma “rápida y de alto impacto”, operando casi exclusivamente dentro de entornos SaaS (Software as a …
Publicado: 23 de abril de 2026
Tags:
compliance,
regulaciones chilenas,
ciberseguridad,
protección de datos,
gestion de riesgos
Categoría:
compliance
El Nuevo Panorama Regulatorio en Chile 2025-2026
Chile está experimentando una transformación regulatoria profunda entre 2025 y 2026, que impacta directamente en la ciberseguridad, protección de datos, modernización de trámites y sostenibilidad ambiental. Este cambio representa un punto de inflexión …
Publicado: 22 de abril de 2026
Tags:
anthropic,
claude-mythos,
vulnerabilidades,
ciberseguridad,
inteligencia-artificial
Categoría:
inteligencia-artificial
Anthropic, la compañía de inteligencia artificial, ha confirmado que su nuevo modelo de lenguaje experto en ciberseguridad, Claude Mythos, ha sido comprometido. A pesar de haber restringido el acceso a la herramienta por su potencial peligrosidad, la IA ha caído en manos no autorizadas, generando …
Publicado: 14 de abril de 2026
Tags:
Ciberseguridad Empresarial,
Riesgo Cibernético Chile,
Ley Marco Ciberseguridad Chile,
ANCI,
Cumplimiento Normativo Ciberseguridad
Categoría:
ciberseguridad
Descubra cómo el Shadow AI impacta la ciberseguridad empresarial en Chile. Analizamos los riesgos de datos, el cumplimiento bajo la Ley Marco de Ciberseguridad y estrategias para una gestión segura.
Publicado: 30 de marzo de 2026
Tags:
Ciberseguridad Empresarial,
Riesgo Cibernético Chile,
Ley Marco Ciberseguridad Chile,
ANCI,
Cumplimiento Normativo Ciberseguridad
Categoría:
ciberseguridad
Descubra las 5 tendencias clave de Ciberseguridad Empresarial para 2026 en Chile. Analizamos el impacto del Riesgo Cibernético en la continuidad operativa y el Cumplimiento Normativo Ciberseguridad bajo la nueva Ley Marco de Ciberseguridad y la ANCI.
Publicado: 2 de marzo de 2026
Tags:
google chrome,
vulnerabilidad,
cve-2026-0628,
gemini ai,
extensiones,
cve,
seguridad de navegador
Categoría:
vulnerabilidades

Investigadores de ciberseguridad han revelado detalles sobre una vulnerabilidad crítica ya parcheada en Google Chrome que podría haber permitido a atacantes elevar privilegios y obtener acceso a archivos locales en el sistema de la víctima.
La vulnerabilidad, rastreada como CVE-2026-0628 y con una …
Publicado: 26 de febrero de 2026
Tags:
Aeternum C2,
botnet,
blockchain,
threat-intelligence,
malware-analysis,
crimeware-as-a-service
Categoría:
threat-intelligence

Investigadores de ciberseguridad han revelado detalles sobre un nuevo cargador de botnet llamado Aeternum C2, que utiliza una infraestructura de comando y control (C2) basada en blockchain para resistir los esfuerzos de eliminación. En lugar de depender de servidores o dominios tradicionales, …
Publicado: 23 de febrero de 2026
Tags:
malware-analysis,
obfuscation,
threat-campaign,
JScript,
Remcos-RAT
Categoría:
malware-analysis
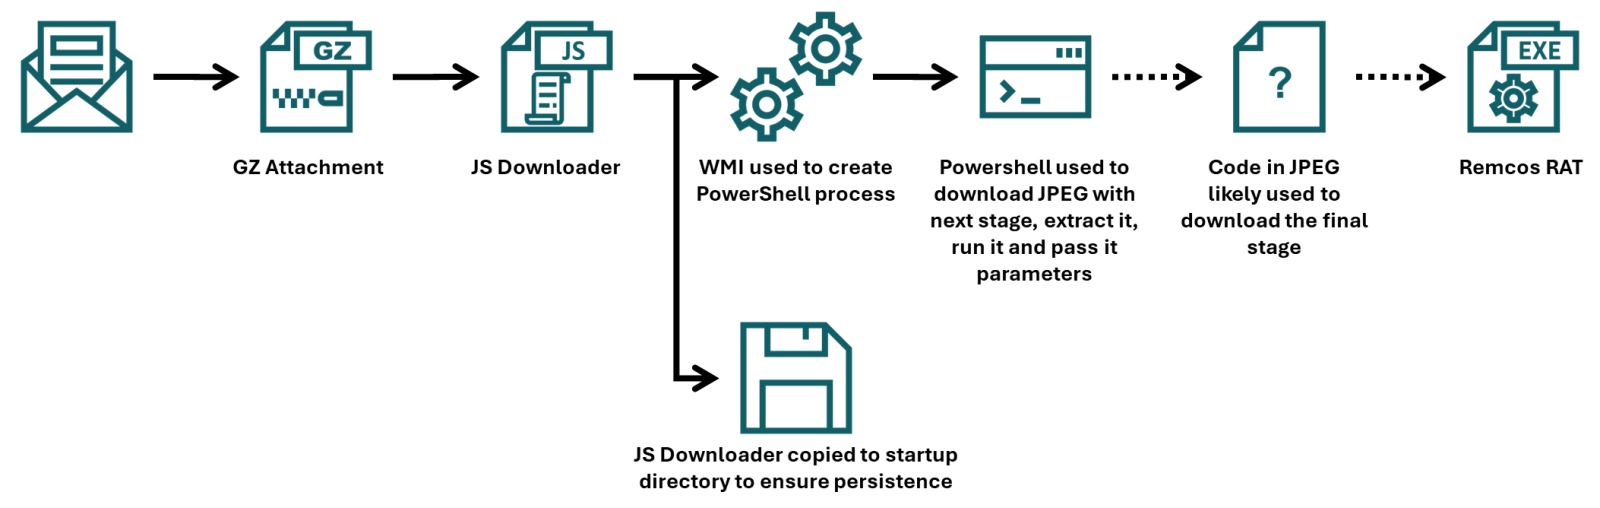
Este artículo presenta un análisis detallado de una reciente campaña de malware que utiliza técnicas de ofuscación avanzadas para evadir la detección. La cadena de infección comienza con un script JScript adjunto a un correo electrónico de phishing y culmina con la descarga de Remcos RAT. El …
Publicado: 27 de enero de 2026
Tags:
EDR,
NDR,
inteligencia artificial,
amenazas avanzadas,
seguridad de red,
operaciones de seguridad
Categoría:
security-operations

La ciberseguridad se enfrenta a un desafío constante: la innovación de los adversarios. El aumento de la inteligencia artificial ofensiva (IA) está transformando las estrategias de ataque, haciendo que sean más difíciles de detectar. Los actores de amenazas utilizan modelos de lenguaje grandes …
Publicado: 26 de enero de 2026
Tags:
ciberespionaje,
Blackmoon,
phishing,
SyncFuture TSM,
seguridad india
Categoría:
threat-intelligence

Investigadores de seguridad cibernética han descubierto una campaña de ciberespionaje en curso dirigida a usuarios en la India. La campaña utiliza un backdoor multi-etapa para obtener acceso persistente a las máquinas de las víctimas y exfiltrar datos.
La actividad, documentada por la Unidad de …
Publicado: 26 de enero de 2026
Tags:
cloudflare,
bgp,
route-leak,
network-security,
configuration-management,
ipv6
Categoría:
configuration-management
Cloudflare ha compartido detalles sobre un reciente incidente de fuga de rutas del Protocolo de Puerta de Enlace Fronteriza (BGP) que afectó el tráfico IPv6 durante 25 minutos. El incidente provocó una congestión considerable, pérdida de paquetes y la caída de aproximadamente 12 Gbps de tráfico, …
Publicado: 26 de enero de 2026
Tags:
Fortinet,
FortiGate,
Vulnerabilidad,
CVE-2025-59718,
FortiCloud SSO
Categoría:
vulnerabilidades

Fortinet ha confirmado que está trabajando para solucionar completamente una vulnerabilidad de bypass de autenticación de FortiCloud SSO, tras informes de nueva actividad de explotación en firewalls que ya habían sido completamente parcheados.
Descubrimiento de Nueva Ruta de Ataque
Carl Windsor, …
Publicado: 26 de enero de 2026
Tags:
zero-day,
microsoft office,
vulnerabilidades,
cve-2026-21509,
patch management
Categoría:
vulnerabilidades
Microsoft ha publicado actualizaciones de seguridad de emergencia fuera de banda para parchear una vulnerabilidad de día cero de alta gravedad en Microsoft Office que está siendo activamente explotada en ataques.
La vulnerabilidad, rastreada como CVE-2026-21509, es un bypass de característica de …
Publicado: 26 de enero de 2026
Tags:
inteligencia-amenaza,
phishing,
análisis de malware,
Luna Negra,
ciberespionaje
Categoría:
inteligencia-de-amenazas
Investigadores de ciberseguridad han descubierto una campaña de ciberespionaje en curso dirigida específicamente a usuarios de la India. El ataque utiliza una puerta trasera de varias etapas y aprovecha técnicas de evasión sofisticadas para lograr acceso persistente y filtración de datos de los …
Publicado: 26 de enero de 2026
Tags:
threat-intelligence,
phishing,
remote-monitoring-management,
logmein,
persistence
Categoría:
threat-intelligence

Investigadores de ciberseguridad han revelado detalles de una nueva campaña de ataque de doble vector que aprovecha credenciales robadas para implementar software legítimo de Monitoreo y Gestión Remota (RMM). El objetivo es establecer acceso remoto persistente a los hosts comprometidos.
Según los …
Publicado: 26 de enero de 2026
Tags:
PeckBirdy,
APT,
SHADOW-VOID-044,
SHADOW-EARTH-045,
threat-intelligence,
malware-analysis
Categoría:
threat-intelligence
Este informe detalla dos campañas de amenazas que utilizan el framework JavaScript PeckBirdy, atribuidas a actores de amenazas persistentes avanzadas (APT) alineados con China. Las campañas, denominadas temporalmente SHADOW-VOID-044 y SHADOW-EARTH-045, demuestran la creciente sofisticación y …
Publicado: 26 de enero de 2026
Tags:
inteligencia artificial,
seguridad infantil,
privacidad de datos,
educación digital,
riesgos psicológicos
Categoría:
security-awareness
El uso de chatbots de inteligencia artificial (IA) se ha generalizado rápidamente, con plataformas como ChatGPT alcanzando cientos de millones de usuarios, muchos de ellos jóvenes. Un estudio del Reino Unido en 2025 reveló que casi dos tercios (64%) de los niños utilizan estas herramientas. A pesar …
Publicado: 26 de enero de 2026
Tags:
Sandworm,
DynoWiper,
Polonia,
ciberataque,
infraestructura critica,
APT,
ESET
Categoría:
threat-intelligence

El grupo de hacking Sandworm, vinculado al estado ruso, ha sido identificado como el responsable de lo que se describe como el “mayor ciberataque” dirigido al sistema eléctrico de Polonia en la última semana de diciembre de 2025. Aunque el ataque fue detectado y neutralizado sin causar …
Publicado: 26 de enero de 2026
Tags:
shinyhunters,
crunchbase,
data-breach,
incident-response,
extortion,
leak
Categoría:
incident-response
Crunchbase ha confirmado un incidente de ciberseguridad tras las afirmaciones del grupo cibercriminal ShinyHunters, que asegura haber robado más de 2 millones de registros personales de sus sistemas.
ShinyHunters filtró un archivo comprimido de 402 MB en su sitio web de Tor, indicando que la …
Publicado: 19 de enero de 2026
Tags:
ransomware,
brecha de datos,
Ingram Micro,
SafePay,
inteligencia de amenazas
Categoría:
threat-intelligence
Ingram Micro Sufre Brecha de Datos por Ataque de Ransomware
El gigante de la tecnología de la información, Ingram Micro, ha confirmado una brecha de datos que afectó a más de 42.000 personas, resultado de un ataque de ransomware detectado en julio de 2025. La compañía, un proveedor global de …
Publicado: 16 de enero de 2026
Tags:
extensiones-maliciosas,
prompt-poaching,
seguridad-ai,
exfiltracion-datos,
chrome-web-store
Categoría:
malware-analysis

Investigadores de ciberseguridad han descubierto dos nuevas extensiones maliciosas en la Chrome Web Store diseñadas para exfiltrar conversaciones de OpenAI ChatGPT y DeepSeek, junto con datos de navegación, a servidores bajo el control de los atacantes. Este tipo de ataque, que utiliza extensiones …
Publicado: 15 de enero de 2026
Tags:
palo alto networks,
globalprotect,
pan-os,
cve-2026-0227,
denegacion de servicio
Categoría:
vulnerabilidades

Palo Alto Networks ha lanzado una importante actualización de seguridad para abordar una vulnerabilidad de alta gravedad que afecta a su software GlobalProtect Gateway y Portal. La compañía ha confirmado la existencia de un exploit de prueba de concepto (PoC) para esta falla, lo que subraya la …
Publicado: 14 de enero de 2026
Tags:
threat-intelligence,
malware-analysis,
ucrania,
phishing,
void-blizzard
Categoría:
threat-intelligence

El Equipo de Respuesta a Emergencias Informáticas de Ucrania (CERT-UA) ha revelado detalles de una serie de nuevos ciberataques dirigidos a sus fuerzas de defensa y a instituciones estatales. Estos ataques, que tuvieron lugar entre octubre y diciembre de 2025, involucran diversas técnicas de …
Publicado: 13 de enero de 2026
Tags:
Endesa,
data breach,
threat actor,
cybercrime forum,
Spain
Categoría:
incident-response
Endesa Confirma Incidente de Seguridad Tras Declaración de Actor de Amenazas
La empresa energética española Endesa ha confirmado un incidente de seguridad que resultó en el acceso no autorizado a su plataforma comercial, comprometiendo datos de clientes. Endesa es la mayor proveedora de …
Publicado: 7 de enero de 2026
Tags:
Veeam,
Backup & Replication,
vulnerabilidades,
RCE,
parches de seguridad
Categoría:
vulnerabilidades

Veeam ha lanzado una serie de actualizaciones de seguridad críticas para su software Backup & Replication, abordando múltiples fallos, incluyendo una vulnerabilidad clasificada como “crítica” que podría llevar a la ejecución remota de código (RCE).
Vulnerabilidad Crítica de …
Publicado: 31 de diciembre de 2025
Tags:
IBM API Connect,
CVE-2025-13915,
vulnerabilidad,
autenticación,
parche de seguridad
Categoría:
vulnerabilidades

IBM ha revelado detalles sobre una falla de seguridad crítica en su producto API Connect que podría permitir a atacantes remotos obtener acceso no autorizado a la aplicación.
Detalles de la Vulnerabilidad
La vulnerabilidad, identificada como CVE-2025-13915, ha recibido una puntuación de 9.8 sobre …
Publicado: 30 de diciembre de 2025
Tags:
SmarterMail,
CVE-2025-52691,
RCE,
vulnerabilidad,
software de correo
Categoría:
vulnerabilidades

La Agencia de Ciberseguridad de Singapur (CSA) ha emitido una alerta sobre una falla de seguridad de máxima gravedad en el software de correo electrónico SmarterTools SmarterMail. Esta vulnerabilidad, con una puntuación CVSS de 10.0, …
Publicado: 26 de diciembre de 2025
Tags:
MuddyWater,
APT,
ciberespionaje,
MuddyViper,
Fooder
Categoría:
threat-research
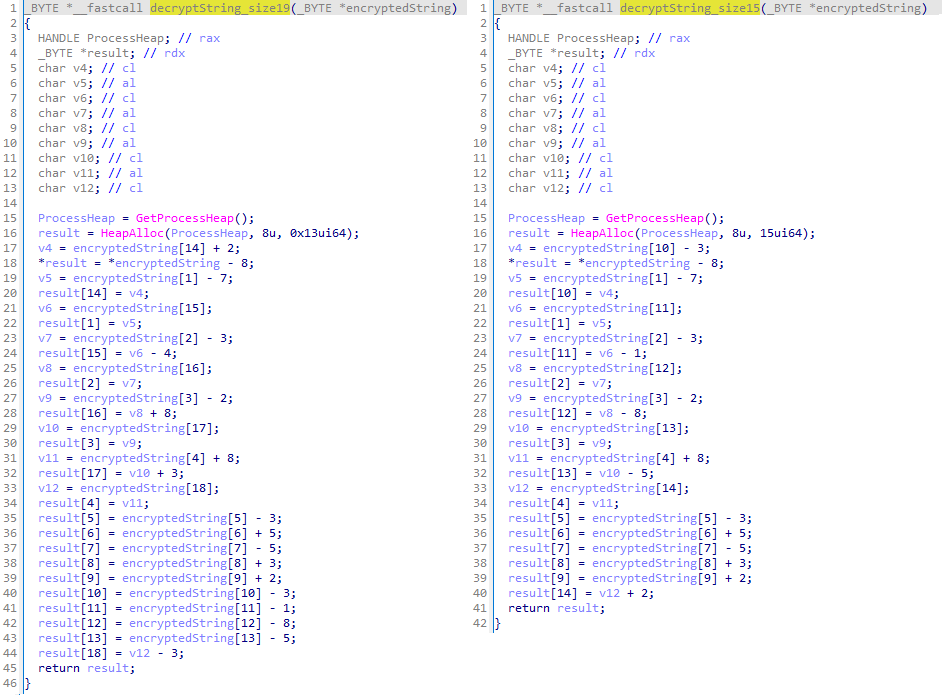
Los investigadores de ESET han descubierto nuevas actividades del grupo de ciberespionaje MuddyWater (también conocido como Mango Sandstorm o TA450), alineado con Irán. Esta campaña está dirigida principalmente a organizaciones en Israel y, en un caso confirmado, en Egipto, mostrando una evolución …
Publicado: 23 de diciembre de 2025
Tags:
n8n,
vulnerabilidad,
CVE-2025-68613,
ejecución remota de código,
gestión de parches
Categoría:
vulnerabilidades

Una vulnerabilidad de seguridad crítica ha sido revelada en la plataforma de automatización de flujos de trabajo n8n. La falla, si se explota con éxito, podría resultar en la ejecución de código arbitrario bajo ciertas circunstancias.
La vulnerabilidad, rastreada como CVE-2025-68613, tiene una …
Publicado: 23 de diciembre de 2025
Tags:
supply chain security,
identity access management,
third-party risk,
zero trust,
data breaches
Categoría:
identity-access-management
La Cadena de Suministro: Un Punto Ciego en la Seguridad de Identidades
Las brechas de seguridad a menudo se originan en el eslabón más débil de la cadena, y cada vez más, este punto de entrada son los accesos de terceros. Proveedores, contratistas y socios requieren acceso a los sistemas internos …
Publicado: 22 de diciembre de 2025
Tags:
Nezha,
post-explotacion,
evasion,
RAT,
threat hunting
Categoría:
penetration-testing
Una herramienta de monitoreo de servidores de código abierto, legítima y ampliamente utilizada, ha sido reutilizada por atacantes para obtener control remoto completo de sistemas comprometidos.
Según los hallazgos del Centro de Ciberdefensa de Ontinue, la actividad involucra a Nezha, una plataforma …
Publicado: 22 de diciembre de 2025
Tags:
phishing,
smishing,
estafas en línea,
ciberseguridad,
seguridad del consumidor,
temporada navideña
Categoría:
security-awareness
La temporada de compras navideñas ha traído consigo un notable aumento en las amenazas cibernéticas dirigidas a los consumidores. Según datos recientes, se ha registrado un aumento del 86% en los sitios web maliciosos que suplantan a servicios postales en el último mes. Esta tendencia subraya el …
Publicado: 22 de diciembre de 2025
Tags:
Coupang,
data breach,
Corea del Sur,
insider threat,
cifrado de datos,
Penta Security
Categoría:
data-protection
Coupang, la principal plataforma de comercio electrónico de Corea del Sur, ha revelado una brecha de datos masiva que afecta a 33.7 millones de cuentas de clientes, lo que equivale a casi dos tercios de la población coreana. Este incidente se ha convertido en el mayor evento de seguridad en el …
Publicado: 22 de diciembre de 2025
Tags:
ciberataque,
DXS Internacional,
Servicio Nacional de Salud,
Devman,
violación de datos
Categoría:
respuesta-a-incidentes
DXS International, proveedor de tecnología del Servicio Nacional de Salud (NHS) de Inglaterra, ha confirmado oficialmente un ciberataque a sus sistemas. El incidente, descubierto el 14 de diciembre, afectó a los servidores de la oficina de la empresa.
En una presentación ante la Bolsa de Valores de …
Publicado: 22 de diciembre de 2025
Tags:
nissan,
red-hat,
brecha-de-datos,
crimson-collective,
shinyhunters
Categoría:
case-studies
Nissan Motor Co. Ltd. ha confirmado que la información de miles de sus clientes se ha visto comprometida tras una brecha de datos en su proveedor de software Red Hat, ocurrida en septiembre.
Nissan, uno de los principales fabricantes de automóviles, informó que se vio impactada indirectamente por …
Publicado: 22 de diciembre de 2025
Tags:
ransomware,
infraestructura crítica,
Rumania,
incident response,
BitLocker
Categoría:
incident-response
La autoridad nacional de gestión del agua de Rumania, Romanian Waters (Administrația Națională Apele Române), confirmó haber sido víctima de un ataque de ransomware durante el fin de semana del 20 de diciembre de 2025.
Según la Dirección Nacional de Ciberseguridad (DNSC), el incidente afectó …
Publicado: 20 de diciembre de 2025
Tags:
tls-callbacks,
dlls,
malware-analysis,
static-analysis,
dynamic-analysis
Categoría:
malware-analysis
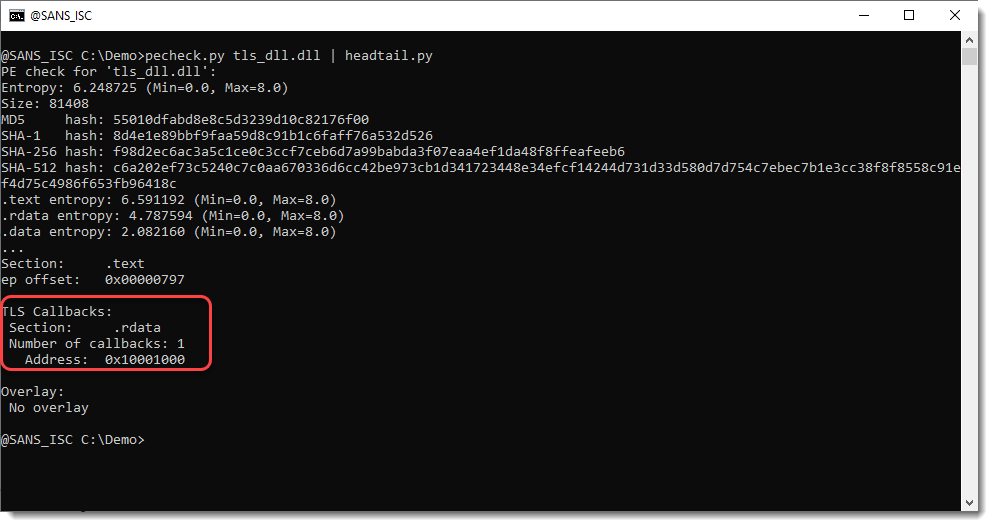
¿Qué son los Callbacks TLS?
El Thread Local Storage (TLS) es un mecanismo del sistema operativo Windows que permite que cada hilo de un proceso tenga su propia copia de variables específicas. Para soportar esto, los archivos ejecutables PE (Portable Executable) de Windows contienen un directorio …
Publicado: 20 de diciembre de 2025
Tags:
WhatsApp,
fraudes,
social engineering,
prevención,
ciberseguridad
Categoría:
security-awareness

Alerta de la PTA sobre el Aumento de Fraudes y Hacking en WhatsApp
La Autoridad de Telecomunicaciones de Pakistán (PTA) ha emitido una alerta a los usuarios móviles sobre el creciente número de incidentes de hacking y fraude cibernético a través de WhatsApp. Los estafadores están utilizando …
Publicado: 20 de diciembre de 2025
Tags:
HPE,
OneView,
vulnerabilidad,
RCE,
CVE-2025-37164,
parche
Categoría:
vulnerabilidades

Hewlett Packard Enterprise (HPE) ha anunciado la resolución de una vulnerabilidad de seguridad de máxima gravedad en su software OneView. La falla, si se explota con éxito, podría permitir la ejecución remota de código.
La vulnerabilidad crítica ha sido identificada con el CVE-2025-37164 y tiene …
Publicado: 20 de diciembre de 2025
Tags:
tren de aragua,
jackpotting,
ploutus,
malware,
seguridad atm
Categoría:
malware-analysis

El Departamento de Justicia de EE. UU. (DoJ) ha anunciado la acusación formal contra 54 personas por su presunta participación en un esquema de “jackpotting” de cajeros automáticos (ATM) que desvió millones de dólares. La conspiración a gran escala implicó el uso del malware Ploutus …
Publicado: 20 de diciembre de 2025
Tags:
ciberseguridad,
amenazas,
tacticas de ataque,
threat intelligence,
amenazas persistentes
Categoría:
threat-intelligence

El boletín ThreatsDay de esta semana destaca la continua adaptación de los atacantes, quienes están reconfigurando herramientas existentes y encontrando nuevos ángulos de ataque en sistemas familiares. Pequeños cambios tácticos se están acumulando rápidamente, lo que sugiere las posibles …
Publicado: 20 de diciembre de 2025
Tags:
dma,
uefi,
iommu,
vulnerabilidades,
firmware,
cve
Categoría:
vulnerabilidades
Una vulnerabilidad de seguridad ha sido identificada en modelos específicos de placas base de fabricantes líderes como ASRock, ASUSTeK Computer, GIGABYTE y MSI. Esta falla deja a los sistemas susceptibles a ataques de Acceso Directo a Memoria (DMA) durante la fase de arranque temprano, afectando …
Publicado: 20 de diciembre de 2025
Tags:
watchguard,
fireware-os,
cve-2025-14733,
vulnerabilidad,
patch-management
Categoría:
vulnerabilidades

WatchGuard ha emitido una alerta de seguridad y lanzado parches para abordar una vulnerabilidad crítica en su sistema operativo Fireware que, según ha confirmado la compañía, ha sido explotada activamente en ataques en el mundo real. La vulnerabilidad, identificada como CVE-2025-14733, afecta a las …
Publicado: 18 de diciembre de 2025
Tags:
Cisco,
AsyncOS,
CVE-2025-20393,
APT,
UAT-9686,
Zero-Day
Categoría:
vulnerabilidades

Cisco ha emitido una alerta sobre una vulnerabilidad de día cero con gravedad máxima en su software Cisco AsyncOS. Esta falla ha sido activamente explotada por un actor de amenaza persistente avanzada (APT) con nexos en China, apodado UAT-9686, en ataques dirigidos a Cisco Secure Email Gateway y …
Publicado: 18 de diciembre de 2025
Tags:
Kimsuky,
DocSwap,
malware,
phishing,
Android,
threat-intelligence
Categoría:
threat-intelligence
El grupo de amenazas norcoreano Kimsuky ha sido vinculado a una nueva campaña de ciberataques que utiliza códigos QR para distribuir una nueva variante del malware Android DocSwap. Los atacantes están utilizando sitios de phishing que imitan a la empresa de logística surcoreana CJ Logistics para …
Publicado: 17 de diciembre de 2025
Tags:
botnet,
Kimwolf,
DDoS,
Android security,
threat-research
Categoría:
threat-research

El botnet Kimwolf, una nueva amenaza de denegación de servicio distribuido (DDoS), ha reclutado un ejército masivo de al menos 1.8 millones de dispositivos infectados, principalmente televisores basados en Android, decodificadores y tabletas. Según una investigación de QiAnXin XLab, el botnet está …
Publicado: 17 de diciembre de 2025
Tags:
CMMC,
ISACA,
DoD,
compliance,
ciberseguridad,
defensa
Categoría:
compliance
El Departamento de Defensa de EE. UU. (DoD) ha designado a ISACA como la autoridad global de credenciales para el programa Cybersecurity Maturity Model Certification (CMMC). Esta designación busca garantizar que los contratistas de defensa cumplan con estrictos estándares de ciberseguridad.
El …
Publicado: 17 de diciembre de 2025
Tags:
Jewelbug,
Ink Dragon,
APT,
inteligencia de amenazas,
ShadowPad,
FINALDRAFT,
ciberseguridad
Categoría:
threat-intelligence

El grupo de amenazas conocido como Jewelbug, también rastreado por Check Point Research como Ink Dragon, ha intensificado sus ataques contra objetivos gubernamentales en Europa desde julio de 2025. Aunque el actor, alineado con China y activo desde al menos marzo de 2023, continúa atacando …
Publicado: 11 de diciembre de 2025
Tags:
google-chrome,
vulnerabilidades,
zero-day,
cve,
patch-management,
seguridad
Categoría:
vulnerabilidades
Google ha lanzado una actualización de seguridad para Chrome el 10 de diciembre, parchando tres nuevas vulnerabilidades, incluyendo una de alta gravedad que está siendo explotada activamente en la naturaleza. Esta vulnerabilidad representa el octavo zero-day de Chrome explotado en 2025.
La …
Publicado: 10 de diciembre de 2025
Tags:
WinRAR,
vulnerabilidades,
CVE-2025-6218,
threat intelligence,
CISA
Categoría:
vulnerabilidades

La CISA advierte sobre la vulnerabilidad de WinRAR
La Agencia de Ciberseguridad y Seguridad de Infraestructuras (CISA) de EE. UU. ha añadido una vulnerabilidad que afecta al software de compresión WinRAR a su catálogo de Vulnerabilidades Explotadas Conocidas (KEV), citando evidencia de explotación …
Publicado: 10 de diciembre de 2025
Tags:
vulnerabilidades,
parches,
Fortinet,
Ivanti,
SAP,
ciberseguridad
Categoría:
vulnerabilidades
Fortinet, Ivanti y SAP han publicado actualizaciones para solucionar fallos críticos de seguridad en sus productos. Estas vulnerabilidades podrían permitir la omisión de autenticación o la ejecución remota de código si son explotadas con éxito.
Vulnerabilidades Críticas de Fortinet (CVE-2025-59718 …
Publicado: 9 de diciembre de 2025
Tags:
CastleLoader,
GrayBravo,
MaaS,
threat-intelligence,
malware-analysis,
phishing,
logística
Categoría:
threat-intelligence

Una reciente investigación ha revelado la existencia de cuatro grupos de actividad de amenazas distintos que están aprovechando un cargador de malware conocido como CastleLoader. Esta evidencia refuerza la evaluación previa de que la herramienta se ofrece a otros ciberdelincuentes bajo un modelo de …
Publicado: 9 de diciembre de 2025
Tags:
inteligencia artificial,
ciberataques,
seguridad saas,
oauth,
gestion de identidades,
zero trust,
threat intelligence,
gtg-1002
Categoría:
threat-intelligence

El Ataque GTG-1002: La Primera Campaña Ciberespacial Autónoma
En noviembre de 2025, Anthropic reveló los detalles de una campaña de ciberespionaje sin precedentes, denominada GTG-1002. Esta fue la primera vez que se documentó un caso de un agente de inteligencia artificial (IA) orquestando …
Publicado: 6 de diciembre de 2025
Tags:
vulnerabilidades,
inteligencia artificial,
IDE,
prompt injection,
RCE,
DevSecOps,
seguridad de aplicaciones
Categoría:
vulnerabilidades

Una investigación reciente ha revelado más de 30 vulnerabilidades de seguridad en varios Entornos de Desarrollo Integrado (IDEs) impulsados por inteligencia artificial (IA). Estos fallos, denominados colectivamente “IDEsaster”, combinan primitivas de inyección de prompts con …
Publicado: 5 de diciembre de 2025
Tags:
Cloudflare,
CDN,
red de distribución,
caida de servicio,
seguridad de red
Categoría:
network-security
La red de distribución de contenidos (CDN) Cloudflare ha experimentado una nueva interrupción que ha afectado a numerosos sitios web a nivel global. El fallo, que ocurrió poco antes de las 10:00 horas, coincidió con una operación de mantenimiento programada en el centro de datos de la compañía en …
Publicado: 5 de diciembre de 2025
Tags:
CVE-2025-55182,
React2Shell,
Earth Lamia,
Jackpot Panda,
AWS,
Threat Intelligence,
RCE
Categoría:
threat-intelligence

Dos grupos de hacking vinculados a China han sido detectados weaponizando la vulnerabilidad recién divulgada en los Componentes de Servidor de React (RSC), conocida como React2Shell. La explotación se observó pocas horas después de que se hiciera pública la existencia de la falla, lo que subraya la …
Publicado: 5 de diciembre de 2025
Tags:
spyware,
predator,
intellexa,
zero-day,
vulnerabilidades,
threat-intelligence,
malware-analysis
Categoría:
malware-analysis

Una investigación conjunta de Amnistía Internacional, Haaretz, Inside Story e Inside IT ha revelado que el abogado de derechos humanos de la provincia de Baluchistán, Pakistán, fue el objetivo del software espía Predator de Intellexa. Este incidente marca la primera vez que un miembro de la …
Publicado: 4 de diciembre de 2025
Tags:
ddos,
aisuru,
botnet,
threat-intelligence,
cloudflare
Categoría:
threat-intelligence

Cloudflare ha anunciado la detección y mitigación de un ataque de denegación de servicio distribuido (DDoS) que alcanzó un pico de 29.7 terabits por segundo (Tbps), el más grande jamás registrado por la compañía. El ataque, de 69 segundos de duración, fue lanzado por el botnet de alquiler conocido …
Publicado: 4 de diciembre de 2025
Tags:
GhostFrame,
phishing,
Barracuda,
ataque-phishing,
seguridad-email
Categoría:
threat-research
Un nuevo framework de phishing llamado GhostFrame, construido alrededor de una sigilosa arquitectura de iframe, ha sido vinculado a más de un millón de ataques, según descubrieron expertos en ciberseguridad de Barracuda.
Este kit de ataque se distingue de las ofertas de Phishing-as-a-Service …
Publicado: 4 de diciembre de 2025
Tags:
GoldFactory,
malware Android,
Gigaflower,
estafas móviles,
Group-IB
Categoría:
malware-analysis

El grupo de ciberdelincuentes GoldFactory, motivado financieramente, ha lanzado una nueva ola de ataques dirigida a usuarios móviles en Indonesia, Tailandia y Vietnam. Los atacantes están utilizando una técnica de suplantación de identidad de servicios gubernamentales para distribuir aplicaciones …
Publicado: 4 de diciembre de 2025
Tags:
Silver Fox,
ValleyRAT,
SEO poisoning,
Threat Intelligence,
False Flag
Categoría:
threat-intelligence
El grupo de ciberdelincuentes conocido como Silver Fox ha sido identificado orquestando una operación de “falsa bandera” para imitar a un grupo de amenazas ruso. Esta táctica busca camuflar sus ataques dirigidos a organizaciones en China.
La campaña de envenenamiento de optimización de …
Publicado: 3 de diciembre de 2025
Tags:
CVE-2025-12744,
ABRT,
command injection,
privilege escalation,
vulnerability
Categoría:
vulnerabilidades
Descripción de la Vulnerabilidad
CVE-2025-12744 es una vulnerabilidad de inyección de comandos del sistema operativo (OS Command Injection) encontrada en el demonio ABRT (Automatic Bug Reporting Tool).
Detalles Técnicos
- El demonio ABRT copia hasta 12 caracteres de una entrada no confiable …
Publicado: 3 de diciembre de 2025
Tags:
Saci de agua,
troyano bancario,
WhatsApp,
malware
Categoría:
inteligencia-de-amenazas

El actor de amenazas Water Saci está evolucionando sus tácticas y ahora emplea una sofisticada cadena de infección que utiliza archivos HTA y PDF para propagar un gusano. Este gusano implementa un troyano bancario a través de WhatsApp y se dirige a usuarios de Brasil.
- Los atacantes pasaron de …
Publicado: 3 de diciembre de 2025
Tags:
vulnerabilidad,
CVE-2025-9491,
windows,
patch-management,
threat-intelligence
Categoría:
vulnerabilidades

Microsoft ha corregido silenciosamente una vulnerabilidad de seguridad que ha sido explotada por múltiples actores de amenazas desde 2017. La corrección se incluyó en las actualizaciones de Patch Tuesday de noviembre de 2025.
La vulnerabilidad, rastreada como CVE-2025-9491 (puntuación CVSS: …
Publicado: 3 de diciembre de 2025
Tags:
Salty2FA,
Tycoon2FA,
Phishing,
Threat Intelligence,
Malware Analysis,
Storm-1747
Categoría:
threat-research
Los kits de phishing suelen tener firmas distintivas en sus métodos de entrega e infraestructura, lo que facilita la atribución. Sin embargo, analistas han observado recientemente una superposición entre dos kits de phishing como Salty2FA y Tycoon2FA, marcando un cambio significativo que complica …
Publicado: 2 de diciembre de 2025
Tags:
MuddyWater,
APT42,
Charming Kitten,
Irán,
ciberespionaje,
MuddyViper,
Israel,
inteligencia-de-amenazas
Categoría:
threat-intelligence

Actores de amenazas vinculados al estado iraní han lanzado una nueva serie de ataques contra entidades israelíes en diversos sectores, desplegando una backdoor previamente indocumentada conocida como MuddyViper. La actividad ha sido atribuida a MuddyWater (también conocido como Mango Sandstorm o …
Publicado: 1 de diciembre de 2025
Tags:
India,
Sanchar Saathi,
cybersecurity app,
smartphone mandate,
digital security,
pre-installed app,
regulatory compliance
Categoría:
regulatory

El ministerio de telecomunicaciones de la India ha emitido una directiva que exige a los principales fabricantes de dispositivos móviles preinstalar una aplicación gubernamental de ciberseguridad, Sanchar Saathi, en todos los nuevos teléfonos vendidos en el país. Según reportes, la aplicación no …
Publicado: 1 de diciembre de 2025
Tags:
Avast,
Free Antivirus,
Vulnerabilidad,
CVE-2025-3500,
Escalada de Privilegios,
Seguridad Kernel
Categoría:
vulnerabilidades

Investigadores de seguridad han revelado una vulnerabilidad crítica en Avast Free Antivirus que podría permitir a atacantes obtener privilegios elevados del sistema y ejecutar código malicioso con acceso a nivel de kernel.
La vulnerabilidad, rastreada como CVE-2025-3500, recibió una puntuación CVSS …
Publicado: 28 de noviembre de 2025
Tags:
npm,
malware,
contagiou-interview,
threat-intelligence,
north-korea,
ottercookie,
golangghost
Categoría:
threat-intelligence

Los actores de amenazas norcoreanos responsables de la campaña “Contagious Interview” han inundado el registro npm con 197 paquetes maliciosos adicionales desde el mes pasado. Según un análisis de Socket, estos paquetes han acumulado más de 31,000 descargas y están diseñados para …
Publicado: 28 de noviembre de 2025
Tags:
doxxing,
seguridad online,
privacidad,
ciberacoso,
seguridad familiar,
seguridad-awareness
Categoría:
security-awareness
El mundo digital ofrece muchas oportunidades de autoexpresión y desarrollo, pero también es un espacio donde los desacuerdos pueden escalar rápidamente, y la intimidación, el acoso y la venganza están presentes. El “doxxing” es una forma principal de represalia en línea que puede tener …
Publicado: 28 de noviembre de 2025
Tags:
microsoft-teams,
vulnerabilidades,
cloud-security,
threat-intelligence,
microsoft-defender
Categoría:
vulnerabilidades

Investigadores de seguridad de Ontinue han descubierto un “punto ciego entre inquilinos” en Microsoft Teams que permite a los atacantes eludir las protecciones de Microsoft Defender for Office 365 mediante la función de acceso de invitados.
El problema radica en que cuando un usuario …
Publicado: 28 de noviembre de 2025
Tags:
pypi,
supply-chain,
python-security,
vulnerabilities,
domain-takeover
Categoría:
vulnerabilidades

Investigadores de ciberseguridad han descubierto código vulnerable en paquetes de Python obsoletos que podría allanar el camino para un ataque de compromiso de la cadena de suministro en el Python Package Index (PyPI) mediante una técnica de toma de control de dominio (domain takeover).
La empresa …
Publicado: 27 de noviembre de 2025
Tags:
mattermost,
cve-2025-12421,
account takeover,
vulnerabilidad,
authentication
Categoría:
vulnerabilidades

Resumen de la Vulnerabilidad Crítica en Mattermost
Una configuración predeterminada en Mattermost, una plataforma de colaboración de código abierto utilizada por empresas y agencias gubernamentales, expone a los despliegues a un riesgo crítico de toma de control de cuentas (Account Takeover). La …
Publicado: 26 de noviembre de 2025
Tags:
ciberseguridad,
incident-response,
ransomware,
NCSC,
autoridades locales
Categoría:
incident-response
Múltiples autoridades locales de Londres se encuentran lidiando con un grave incidente de ciberseguridad, según ha trascendido recientemente. El Royal Borough of Kensington and Chelsea (RBKC) y el Westminster City Council (WCC) emitieron un comunicado informando que están respondiendo a un …
Publicado: 26 de noviembre de 2025
Tags:
romcom,
socgholish,
mythic-agent,
gru,
ciberespionaje,
amenazas-rusas,
threat-intelligence
Categoría:
threat-intelligence

Actores de amenazas vinculados al grupo RomCom han sido observados utilizando el cargador JavaScript SocGholish para entregar el Mythic Agent a una empresa de ingeniería civil con sede en Estados Unidos. Este evento marca la primera vez que se detecta un payload de RomCom distribuido a través de …
Publicado: 25 de noviembre de 2025
Tags:
vulnerabilidades,
fuga de datos,
seguridad operacional,
credenciales,
JSONformatter,
CodeBeautify
Categoría:
vulnerabilidades

Una nueva investigación ha revelado que organizaciones de sectores sensibles, como gobiernos, telecomunicaciones e infraestructura crítica, están exponiendo contraseñas y credenciales al pegarlas en herramientas online de formato y validación de código como JSONformatter y CodeBeautify.
La compañía …
Publicado: 24 de noviembre de 2025
Tags:
Fluent Bit,
ciberseguridad,
vulnerabilidades,
CVE,
cloud security,
RCE,
telemetría
Categoría:
Ciberseguridad

Investigadores de seguridad de Oligo Security han descubierto cinco vulnerabilidades en Fluent Bit, un agente de telemetría ligero y de código abierto, que podrían encadenarse para comprometer y tomar el control de infraestructuras en la nube.
Fluent Bit es ampliamente utilizado en entornos …
Publicado: 24 de noviembre de 2025
Tags:
DeepSeek,
Ciberseguridad,
IA,
Vulnerabilidad,
Geopolítica
Categoría:
Ciberseguridad

Una nueva investigación de CrowdStrike ha revelado que el modelo de razonamiento de inteligencia artificial (IA) DeepSeek-R1 produce un número significativamente mayor de vulnerabilidades de seguridad en respuesta a solicitudes que contienen temas considerados políticamente sensibles por China.
El …
Publicado: 24 de noviembre de 2025
Tags:
ciberseguridad,
brecha de datos,
Iberia Airlines,
phishing,
supply chain attack
Categoría:
ciberseguridad
Alerta de Seguridad: Iberia Airlines Notifica Brecha de Datos de Clientes
Iberia Airlines, parte del International Airlines Group (IAG) junto con British Airways y Aer Lingus, ha notificado a sus clientes sobre un incidente de seguridad que comprometió información personal. La violación de datos se …
Publicado: 24 de noviembre de 2025
Tags:
ciberseguridad,
npm,
supply chain attack,
Sha1-Hulud,
malware,
GitHub,
TruffleHog
Categoría:
Ciberseguridad

Múltiples empresas de seguridad han alertado sobre una segunda oleada de ataques que afectan al registro npm, reminiscentes del ataque Shai-Hulud de septiembre de 2025. Esta nueva campaña, denominada Sha1-Hulud, ha comprometido cientos de paquetes npm entre el 21 y el 23 de noviembre de 2025.
Según …
Publicado: 24 de noviembre de 2025
Tags:
ciberseguridad,
fluent bit,
vulnerabilidad,
cloud computing,
kubernetes
Categoría:
ciberseguridad
Descubrimiento de Fallos Críticos en Fluent Bit
Investigadores de ciberseguridad han descubierto un conjunto de vulnerabilidades críticas que afectan a Fluent Bit, un agente de telemetría ampliamente utilizado con más de 15 mil millones de despliegues. Estos fallos resaltan debilidades en …
Publicado: 21 de noviembre de 2025
Tags:
Matrix Push C2,
Push Notifications,
C2 Platform,
Malware,
Ciberseguridad
Categoría:
Ciberseguridad
Una nueva plataforma de comando y control (C2) denominada Matrix Push C2 está siendo utilizada por ciberdelincuentes para distribuir malware, aprovechando una función legítima de los navegadores web: las notificaciones push.
Según un informe de BlackFrog, esta plataforma maliciosa engaña a los …
Publicado: 21 de noviembre de 2025
Tags:
ciberseguridad,
gestion de riesgos,
cadena de suministro,
BlueVoyant,
TPRM
Categoría:
ciberseguridad

Aumento Alarmante en las Brechas de la Cadena de Suministro
Según el informe anual “State of Supply Chain Defense: Annual Global Insights Report 2025” de BlueVoyant, una abrumadora mayoría de organizaciones (el 97%) ha sido impactada negativamente por una brecha en la cadena de …
Publicado: 21 de noviembre de 2025
Tags:
Salesforce,
Gainsight,
Ciberseguridad,
OAuth,
Brecha de datos,
ShinyHunters
Categoría:
Ciberseguridad

Alerta de Seguridad por Actividad Inusual en Aplicaciones de Gainsight
Salesforce ha emitido una advertencia sobre la detección de “actividad inusual” relacionada con aplicaciones publicadas por Gainsight y conectadas a su plataforma. La investigación de la compañía sugiere que esta …
Publicado: 21 de noviembre de 2025
Tags:
WhatsApp,
ciberseguridad,
fuga de datos,
privacidad,
vulnerabilidad,
Meta
Categoría:
Ciberseguridad

Fuga Masiva de Datos Potencialmente Histórica
Investigadores austriacos han revelado una vulnerabilidad de enumeración masiva en WhatsApp que permitió la extracción de 3.500 millones de números de teléfono de usuarios. Este hallazgo subraya un fallo de seguridad en la función de …
Publicado: 20 de noviembre de 2025
Tags:
whatsapp,
ciberseguridad,
social engineering,
session hijacking,
account takeover
Categoría:
Ciberseguridad
CTM360 ha identificado una campaña de hacking de cuentas de WhatsApp en rápida expansión, denominada internamente HackOnChat. Esta campaña utiliza una red de portales de autenticación engañosos y páginas de suplantación de identidad para dirigirse a usuarios de todo el mundo.
Los atacantes explotan …
Publicado: 19 de noviembre de 2025
Tags:
Ransomware,
Ciberseguridad,
Q3 2025,
Credenciales,
Zero-day,
Akira,
VPN
Categoría:
Ciberseguridad

El tercer trimestre de 2025 experimentó un aumento significativo en los ataques de ransomware, con un incremento del 11% en las publicaciones de filtraciones de datos en comparación con el trimestre anterior. Según un informe de Beazley Security, solo tres grupos de ransomware fueron responsables …
Publicado: 19 de noviembre de 2025
Tags:
Dragon Breath,
Gh0st RAT,
RONINGLOADER,
Ciberseguridad,
APT,
NSIS installers,
Evasión de AV
Categoría:
Ciberseguridad
El grupo de amenazas conocido como Dragon Breath, también rastreado como APT-Q-27 y Golden Eye, ha sido detectado utilizando un cargador de múltiples etapas llamado RONINGLOADER para entregar una variante modificada del troyano de acceso remoto Gh0st RAT. Esta campaña se dirige principalmente a …
Publicado: 19 de noviembre de 2025
Tags:
Dragon Breath,
Gh0st RAT,
RONINGLOADER,
ciberseguridad,
APT,
malware,
ciberataque,
suplantación de identidad
Categoría:
Ciberseguridad
El panorama de ciberamenazas dirigido a usuarios de habla china se ha intensificado con la detección de múltiples campañas de malware. Dos informes recientes destacan la sofisticación de los actores de amenazas que utilizan el troyano de acceso remoto Gh0st RAT, un malware conocido por su …
Publicado: 19 de noviembre de 2025
Tags:
PlushDaemon,
EdgeStepper,
AitM,
ciberseguridad,
APT,
SlowStepper
Categoría:
Ciberseguridad

El actor de amenazas PlushDaemon ha sido identificado utilizando una nueva puerta trasera de red basada en Go, denominada EdgeStepper, para facilitar ataques de Adversario en el Medio (AitM). EdgeStepper tiene la capacidad de redirigir todas las consultas DNS a un nodo malicioso externo, desviando …
Publicado: 19 de noviembre de 2025
Tags:
Fortinet,
FortiWeb,
CVE-2025-58034,
Ciberseguridad,
OS Command Injection
Categoría:
Ciberseguridad

Fortinet ha emitido una alerta de seguridad crucial sobre una nueva vulnerabilidad en su producto FortiWeb (un firewall de aplicaciones web), confirmando que la falla ya está siendo explotada activamente por atacantes. Esta vulnerabilidad, clasificada como de gravedad media, requiere una acción …
Publicado: 19 de noviembre de 2025
Tags:
ciberseguridad,
asus,
routers,
vulnerabilidad,
wrthug,
botnet,
aicloud
Categoría:
Ciberseguridad
Una campaña de ciberataque recién descubierta, denominada Operation WrtHug, ha comprometido a decenas de miles de routers ASUS que se encuentran al final de su vida útil (EoL) o están desactualizados. La operación ha reclutado estos dispositivos en una vasta red de botnets.
Durante los últimos seis …
Publicado: 19 de noviembre de 2025
Tags:
PlushDaemon,
EdgeStepper,
AitM,
Ciberseguridad,
APT,
Ataque a la Cadena de Suministro,
SlowStepper,
China APT
Categoría:
Ciberseguridad
El grupo de amenazas conocido como PlushDaemon ha sido detectado utilizando un nuevo backdoor de red basado en Go, denominado EdgeStepper, para facilitar ataques de Adversario en el Medio (AitM) y secuestrar mecanismos de actualización de software.
EdgeStepper, un implante previamente …
Publicado: 19 de noviembre de 2025
Tags:
ciberseguridad,
7-zip,
vulnerabilidad,
CVE-2025-11001,
RCE,
directorios
Categoría:
Ciberseguridad
Una vulnerabilidad de seguridad recientemente revelada que afecta a 7-Zip está siendo activamente explotada en la práctica, según un aviso emitido por NHS England Digital del Reino Unido. La vulnerabilidad permite a atacantes remotos ejecutar código arbitrario en los sistemas afectados.
Detalles de …
Publicado: 18 de noviembre de 2025
Tags:
AI,
ciberseguridad,
privacidad,
chatbots,
companion apps,
sextorsión
Categoría:
Ciberseguridad
La idea de entablar una relación romántica con un sistema de inteligencia artificial, popularizada por la película “Her”, ha pasado del ámbito de la ciencia ficción a una realidad palpable gracias a la proliferación de la IA generativa y los modelos de lenguaje a gran escala (LLM). Las …
Publicado: 18 de noviembre de 2025
Tags:
doordash,
data breach,
social engineering,
cybersecurity,
pii,
security incident
Categoría:
ciberseguridad
El servicio de entrega de alimentos DoorDash ha confirmado que sufrió una violación de datos en octubre de 2025, donde se accedió a información personal de algunos clientes. La compañía detalló que el incidente fue el resultado de una estafa de ingeniería social dirigida a uno de sus empleados. …
Publicado: 18 de noviembre de 2025
Tags:
IA,
fraude,
deepfakes,
ciberseguridad,
verificación de identidad
Categoría:
Ciberseguridad
La tecnología de inteligencia artificial (IA) está siendo adoptada cada vez más por los estafadores para cometer fraude de nuevas cuentas (NAF) y eludir incluso las comprobaciones biométricas. Así lo revela un nuevo informe de Entrust, que analizó datos de más de mil millones de verificaciones de …
Publicado: 15 de noviembre de 2025
Tags:
ciberseguridad,
vulnerabilidades,
botnet,
xwiki,
ddos
Categoría:
ciberseguridad
El malware botnet RondoDox está explotando activamente servidores XWiki sin parches mediante la vulnerabilidad crítica CVE-2025-24893 (CVSS 9.8), permitiendo ejecución remota de código arbitrario.
🔍 CVE-2025-24893
Bug de inyección de evaluación que permite a cualquier usuario invitado ejecutar …
Publicado: 7 de agosto de 2025
Tags:
ciberseguridad,
auditoría,
salud,
vulnerabilidades
Categoría:
ciberseguridad
Una reciente auditoría en ciberseguridad reveló vulnerabilidades críticas en la infraestructura tecnológica de una reconocida organización del sector salud.
Publicado: 8 de mayo de 2025
Tags:
ciberseguridad,
superficie-ataque,
seguridad
Categoría:
ciberseguridad
Recomendaciones prácticas para reducir la superficie de ataque digital: inventario de activos, segmentación, parches y monitoreo continuo para fortalecer la ciberseguridad de tu organización.